Un messaggio che avvisa di un pacco in giacenza, un codice bancario richiesto via chat o un avviso improvviso di conto bloccato. La maggior parte dei tentativi di frode digitale non cerca di violare la memoria dello smartphone: punta all’urgenza e alla distrazione di chi guarda lo schermo.
I sistemi operativi mobili integrano barriere progressive per intercettare questi segnali. Su iPhone, le funzioni dedicate alla sicurezza della navigazione e delle comunicazioni operano su più livelli: rilevano i domini registrati di recente, isolano i mittenti sconosciuti e avvisano l’utente prima che un link sospetto venga aperto in Safari. L’obiettivo non è impedire qualsiasi operazione, ma inserire un momento di attrito visivo prima del click decisivo.
Dallo smishing a Safari: l’analisi del messaggio prima del tocco
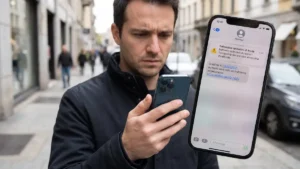
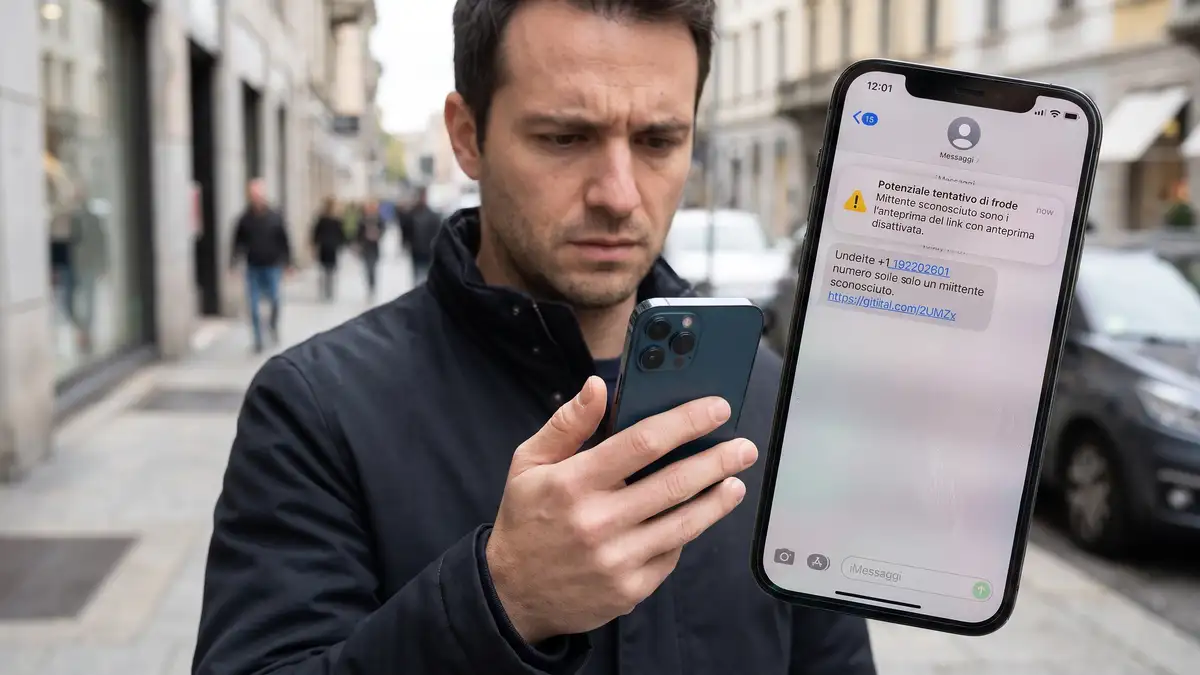
Il canale preferito dai tentativi di phishing resta la messaggistica istantanea e l’SMS classico. Quando un mittente non presente in rubrica invia un link, l’applicazione Messaggi di iOS attiva un controllo preliminare.
Se il testo contiene formati tipici dei tentativi di inganno — come abbreviazioni forzate di URL, richieste di verifica d’urgenza o domini che imitano banche e servizi postali — il sistema disattiva l’anteprima interattiva del link e contrassegna la conversazione come potenzialmente indesiderata.
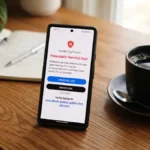
Questa operazione non richiede la scansione remota delle conversazioni personali. L’analisi sfrutta database locali di indicatori malevoli (indicator of compromise) aggiornati in background:
- Isolamento del mittente: se il numero non compare nei contatti e invia pattern associati a invii massivi, l’avviso compare a monte del testo.
- Controllo euristico dei caratteri: i tentativi di omografia (l’uso di caratteri cirillici o simboli visivamente identici a lettere latine per contraffare indirizzi web) vengono segnalati come anomalie tipografiche.
- Blocco dell’interazione diretta: l’utente non può aprire il link con un tocco distratto, ma deve confermare manualmente la volontà di visualizzare la pagina.
La verifica antifrode durante la navigazione web
Nel momento in cui si decide comunque di seguire un collegamento, subentra il meccanismo di Navigazione sicura di Safari. Basato su architetture standard come Google Safe Browsing, questo controllo verifica l’hash del sito web di destinazione prima del rendering grafico della pagina.
Se il dominio corrisponde a un clone recente allestito per sottrarre credenziali, lo schermo mostra una schermata di allerta rossa. Non si tratta di un semplice avvertimento opzionale: il browser interrompe il download delle risorse grafiche e impedisce l’esecuzione degli script di compilazione dati fino a esplicito sblocco utente.
Una dinamica poco nota riguarda i domini registrati da poche ore. I truffatori attivano centinaia di varianti al giorno per eludere le liste nere; in questi scenari, il sistema non si limita a cercare il dominio nei registri noti, ma segnala i certificati digitali privi di storico o con discordanze geografiche rispetto al servizio che dichiarano di ospitare.
Il limite invalicabile: l’ingegneria sociale
Nessun filtro di sistema può bloccare una decisione volontaria presa sotto pressione emotiva. La tecnologia riduce l’esposizione ai vettori tecnici più banali, ma le truffe moderne operano combinando canali differenti.
L’esempio più frequente vede un SMS apparentemente innocuo seguito da una telefonata di un finto operatore antifrode. Se l’utente detta a voce un codice monouso ricevuto via notifica, il sistema operativo ha già svolto il suo compito tecnico: ha recapitato il codice di sicurezza legittimo richiesto dall’applicazione bancaria, ma non può sapere chi lo sta leggendo dall’altra parte del filo.
La regola operativa rimane immutata: le comunicazioni di emergenza che richiedono accessi immediati vanno verificate uscendo dalla notifica e aprendo manualmente il portale ufficiale del servizio.
DOMANDE FREQUENTI
La protezione contro i siti web fraudolenti su iPhone consuma dati personali?
No. Safari invia una versione calcolata (un prefisso hash anonimizzato) dell’indirizzo visitato a liste di sicurezza centralizzate. Il fornitore del database non riceve l’URL completo né i dettagli identificativi del dispositivo.
Basta attivare i filtri di sistema per non ricevere più SMS truffa?
I filtri riducono la visibilità dei messaggi sospetti spostandoli tra i mittenti sconosciuti o disattivando i link, ma non possono impedire a monte che un numero telefonico riceva un messaggio di testo standard dalla rete cellulare.
I link contenuti nelle app di terze parti (come WhatsApp o Telegram) godono delle stesse protezioni?
Se l’app apre il link tramite una visualizzazione web interna gestita da Safari (SFSafariViewController), i controlli antifrode sui domini restano attivi. Se invece l’app utilizza browser interni proprietari senza integrazione di sistema, i controlli dipendono interamente dalle difese sviluppate dallo sviluppatore di quella singola applicazione.
FONTI UTILIZZATE
- Apple Support – Informazioni sull’avviso di siti web fraudolenti in Safari
- Apple Platform Security – Protezione delle comunicazioni e controlli di sicurezza su iOS
Continua a scoprire curiosità, misteri, tecnologia e storie sorprendenti anche dall'app Veb.
Scarica gratis per Android