Un SMS della banca, una mail urgente del corriere, una notifica improvvisa dal social network che usiamo ogni giorno. Quando leggiamo che il nostro account è stato bloccato o che un pagamento è rimasto in sospeso, la reazione automatica è quasi sempre la stessa: agire in fretta per risolvere il problema. È proprio questa frazione di secondo, in cui la preoccupazione supera l’attenzione, che i messaggi di phishing e social engineering sfruttano per rubare l’accesso ai nostri profili digitali.
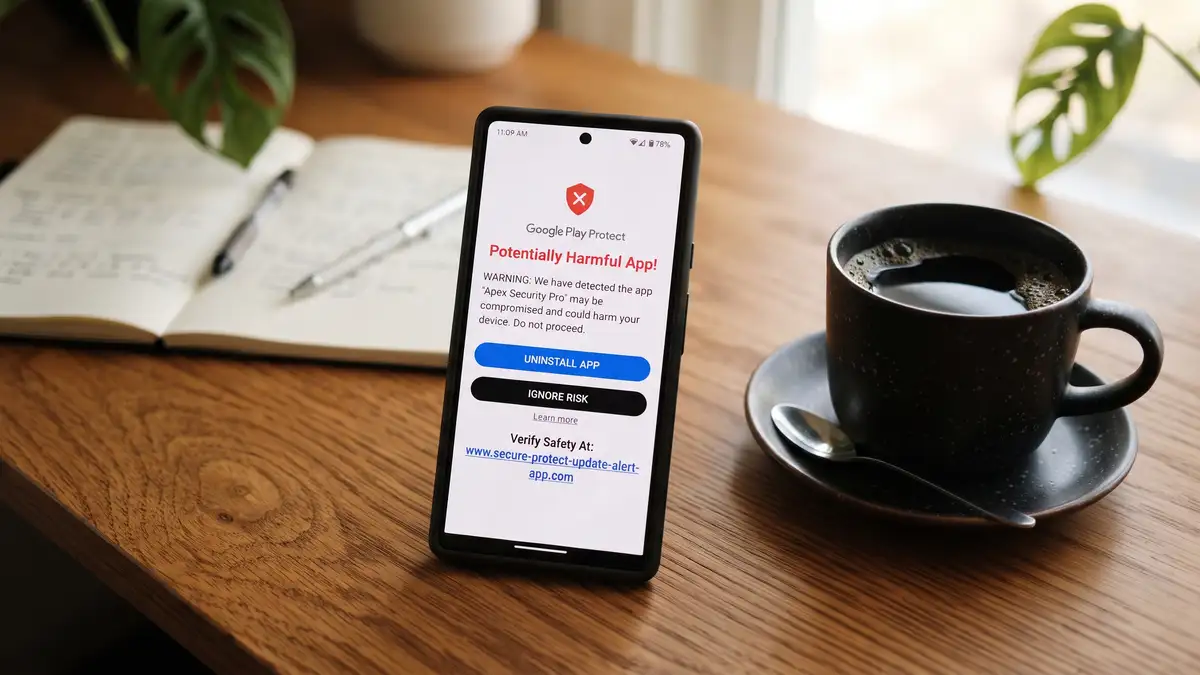
I messaggi progettati per sottrarre account non assomigliano più ai vecchi tentativi sgrammaticati pieni di errori grossolani. Oggi utilizzano loghi ufficiali identici agli originali, stringhe di testo formattate alla perfezione e mittenti che riescono persino a inserirsi nella stessa chat ufficiale dei messaggi legittimi grazie allo spoofing dei numeri o dei nomi di servizio. Eppure, anche nei tentativi più sofisticati, rimangono dettagli strutturali che tradiscono la natura fraudolenta della comunicazione.
Il fattore tempo e la leva emotiva
La prima e più affidabile spia di un messaggio di frode è la costruzione artificiale di un’urgenza incombente. Espressioni come “entro 24 ore”, “il tuo conto verrà chiuso oggi” o “ripristina subito l’accesso” servono esclusivamente a disattivare il pensiero critico. Le aziende reali, dagli istituti di credito alle piattaforme di streaming, non minacciano la cancellazione immediata dei servizi tramite un link rapido inviato via SMS o messaggio istantaneo.
Quando una piattaforma rileva un’attività anomala, in genere limita l’accesso ma richiede di effettuare il login autonomamente aprendo l’applicazione ufficiale o digitando l’indirizzo nel browser, senza pretendere che l’utente clicchi su un collegamento ipertestuale ricevuto da fonti esterne.

Analizzare i dettagli che cambiano tutto
Se l’urgenza non basta a far scattare il dubbio, osservare con attenzione il mittente e la destinazione del link svela quasi sempre la truffa. Negli SMS, il nome del mittente può essere manipolato per apparire identico a quello di una banca, ma il collegamento contenuto nel testo punta inevitabilmente a un dominio esterno che non appartiene al sito ufficiale dell’ente.
Nelle email, la discrepanza diventa ancora più evidente espandendo l’indirizzo reale del mittente, che spesso nasconde combinazioni di lettere casuali o domini completamente estranei al marchio citato. Lo stesso vale per le pagine di destinazione: un modulo di login contraffatto potrebbe riprodurre fedelmente la grafica della schermata di accesso, ma la barra degli indirizzi mostrerà un URL differente, magari registrato da poche ore o caratterizzato da piccoli errori di battitura difficili da notare a prima vista.
Cosa succede dopo il clic
Il pericolo principale non risiede nella semplice visualizzazione del messaggio, ma in ciò che accade subito dopo aver inserito le proprie credenziali. I sistemi di phishing moderni non si limitano a registrare nome utente e password: spesso replicano in tempo reale la sessione dell’utente, intercettando persino i codici di verifica temporanei (OTP) generati via SMS o app di autenticazione. Questo significa che consegnare un codice di sicurezza su una pagina controllata da terzi equivale a spalancare la porta d’accesso in pochi secondi, permettendo ai malintenzionati di modificare immediatamente le password, le email di recupero e i metodi di autenticazione a due fattori, tagliando fuori il legittimo proprietario prima ancora che si renda conto del raggiro.
- DOMANDE FREQUENTI
È sicuro cliccare su un link ricevuto da un contatto conosciuto? Non sempre. Se l’account del contatto è stato compromesso, potrebbe inviare messaggi automatici o richieste di aiuto fraudolente. È sempre opportuno verificare con un altro canale di comunicazione prima di aprire link inaspettati.
Cosa fare se si inseriscono i propri dati su un sito sospetto? È necessario cambiare immediatamente la password dell’account coinvolto e di tutti i servizi che utilizzavano la stessa chiave d’accesso, oltre a verificare la sezione dei dispositivi associati per disconnettere sessioni sconosciute.
- FONTI UTILIZZATE
- Polizia Postale – Consigli contro il phishing e le truffe online
- Agenzia per la Cybersicurezza Nazionale (ACN) – Linee guida sulla sicurezza delle credenziali
Continua a scoprire curiosità, misteri, tecnologia e storie sorprendenti anche dall'app Veb.
Scarica gratis per Android