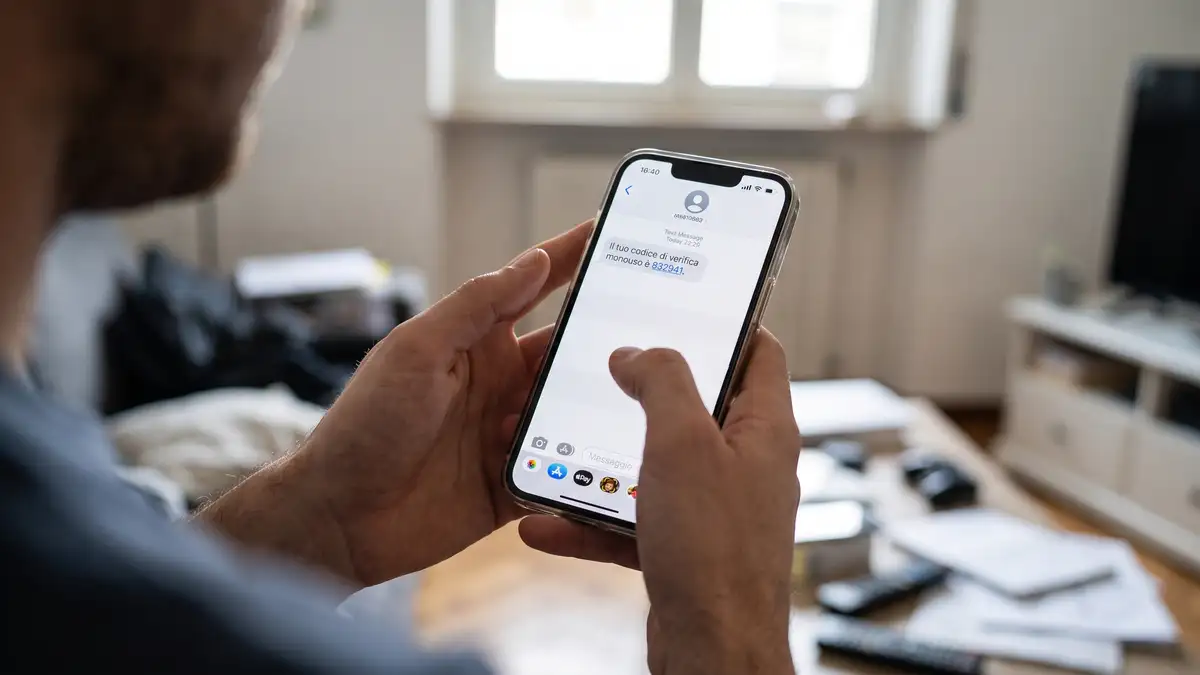
Lo schermo si illumina, compare l’anteprima di un messaggio e dentro ci sono sei cifre precedute dalla solita dicitura: “Il tuo codice di verifica monouso è…”. Il problema è che in quel momento non stavi provando ad accedere a WhatsApp, all’home banking né a Google.
Ricevere un codice di verifica OTP non richiesto significa che qualcuno ha inserito il tuo numero o la tua email nella schermata di accesso di un servizio, attivando l’invio del token. Nella maggior parte dei casi l’account è ancora protetto, perché chi sta provando a entrare non possiede il codice inviato sul tuo dispositivo.
La reazione immediata oscilla spesso tra l’indifferenza e il panico da account hackerato. Tra questi due estremi si colloca la realtà tecnica di come funzionano i sistemi di autenticazione a due fattori (2FA).
L’errore di battitura altrui: la causa più frequente
La spiegazione meno drammatica è anche una delle più comuni: una svista. Un utente con un numero telefonico o un indirizzo email simile al tuo tenta di autenticarsi o reimpostare le credenziali, sbaglia a digitare una cifra e invia la richiesta al destinatario sbagliato.
In questo scenario, il sistema fa esattamente ciò per cui è stato progettato: respinge chi non possiede il codice e avvisa inconsapevolmente te. Finché il messaggio rimane sul tuo schermo e nessun altro lo legge, l’accesso resta bloccato all’esterno.
Credential stuffing: quando la password è già compromessa
La situazione cambia se il codice riguarda piattaforme dove l’OTP non viene spedito subito all’inserimento dello username, ma solo dopo aver superato la password statica. Piattaforme come Amazon, Google o i portali bancari funzionano secondo questa logica.
Se il codice arriva senza che tu abbia toccato nulla, significa che qualcuno ha già inserito la tua password corretta.
Questo accade quasi sempre attraverso attacchi di credential stuffing: liste di email e password sottratte in vecchi data breach vengono date in pasto a bot automatizzati, che le testano su centinaia di siti diversi sperando che l’utente abbia riutilizzato la stessa combinazione. L’autenticazione a due fattori ha fatto il suo lavoro sbarrando la porta, ma la chiave principale non è più sicura. In questo caso, il cambio immediato della password su quel servizio è un passaggio non negoziabile.
La trappola del reverse phishing
Esiste una terza dinamica, decisamente più insidiosa, architettata per sfruttare la confusione della vittima. L’attaccante forza volontariamente l’invio del codice ufficiale per poi contattare il proprietario del numero pochi secondi dopo.
La comunicazione può arrivare tramite chiamata, SMS o messaggio istantaneo, spesso simulando l’assistenza tecnica o il reparto antifrode della banca. Lo schema tipico prevede frasi come: “Abbiamo rilevato un accesso anomalo, le abbiamo inviato un codice di sicurezza per annullarlo, ce lo legga subito per bloccare la transazione”.
La Polizia Postale segnala costantemente questa tecnica, definita ingegneria sociale. Nessun operatore di supporto legittimo, istituto bancario o piattaforma digitale chiederà mai di comunicare un codice di verifica ricevuto via SMS. L’unico scopo di quella chiamata è farsi consegnare la barriera finale che l’hacker non può scavalcare da solo.
Quando la raffica di notifiche diventa “MFA Fatigue”
In altri contesti il telefono non riceve un singolo SMS, ma decine di notifiche push o codici nell’arco di pochi minuti. È il cosiddetto bombardamento di autenticazione (o MFA Fatigue).
L’obiettivo dell’attaccante è saturare l’attenzione dell’utente, sperando che, esasperato dalle vibrazioni continue o distratto, prema per sbaglio su “Approva” o inserisca la cifra per far cessare il disturbo. La risposta corretta di fronte a una sequenza continua di notifiche non richieste non è interagire con i messaggi, ma accedere direttamente alla piattaforma dal browser, verificare la cronologia delle sessioni attive e modificare le credenziali.
DOMANDE FREQUENTI
Cosa devo fare se ricevo un codice di verifica non richiesto?
Non condividere mai il codice con nessuno, nemmeno se chi ti contatta afferma di lavorare per il supporto tecnico o per la tua banca. Se il servizio richiede la password prima di inviare l’OTP, accedi al sito ufficiale e cambia immediatamente la password.
Possono clonarmi il numero di telefono solo inviandomi un codice?
No. La semplice ricezione di un SMS informativo non consente accessi remoti al dispositivo né avvia la clonazione della SIM (SIM swap). Il rischio scatta se interagisci con link allegati o se comunichi il contenuto del messaggio a terzi.
I codici di verifica via SMS sono ancora sicuri?
Garantiscono una protezione nettamente superiore rispetto alla sola password, ma restano esposti a raggiri psicologici e intercettazioni. Quando disponibile, è preferibile sostituire gli SMS con app di autenticazione dedicate (come Google Authenticator o Microsoft Authenticator) o chiavi hardware di sicurezza (FIDO/Passkey).
FONTI UTILIZZATE
- Polizia di Stato – Commissariato di PS Online (Allarmi e guide periodiche sul furto di codici OTP, smishing e reverse phishing).
- Guida Ufficiale Google per l’Autenticazione a due passaggi (Spiegazione sul funzionamento della verifica in due passaggi e la protezione da accessi non autorizzati).
Continua a scoprire curiosità, misteri, tecnologia e storie sorprendenti anche dall'app Veb.
Scarica gratis per Android