Un Wi-Fi aperto in stazione, in aeroporto o al tavolino del bar non ruba automaticamente le tue credenziali nel momento esatto in cui premi “Connetti”. Oggi la maggior parte del traffico web è cifrata tramite protocollo HTTPS, il che impedisce a chiunque condivida la rete di leggere password o dati bancari in chiaro. Il pericolo reale riguarda piuttosto i metadati non protetti, le richieste DNS e la possibilità che l’intero hotspot sia una trappola creata per intercettare il dispositivo.
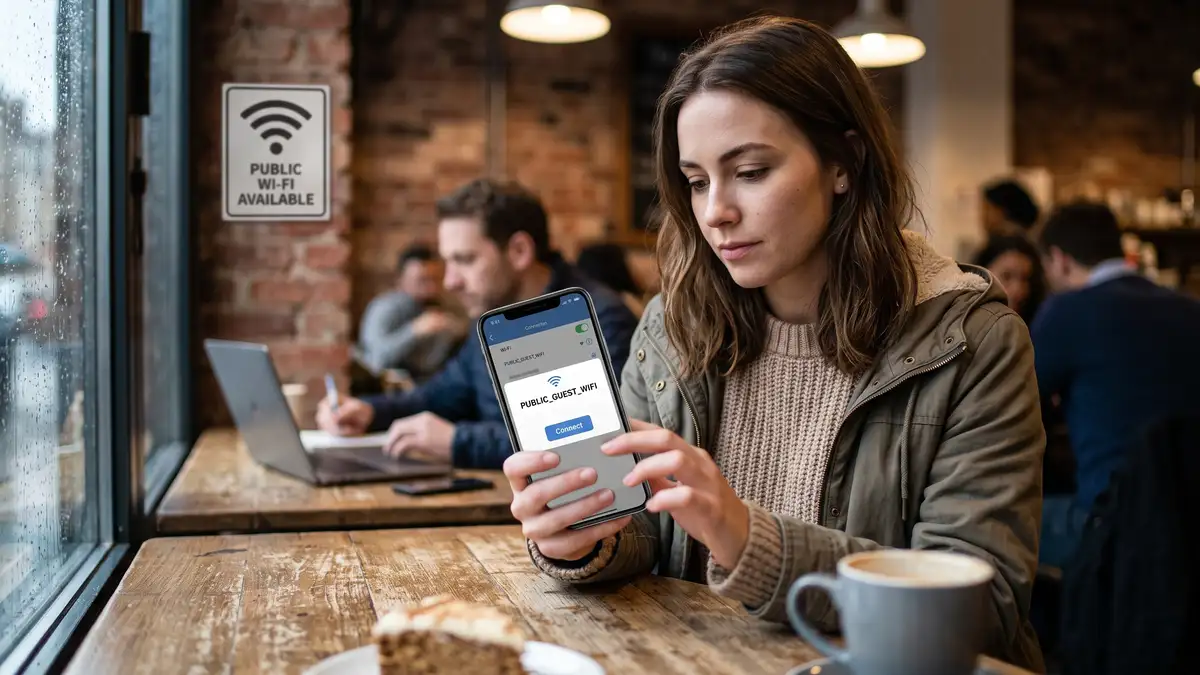
La credenza comune è che basti l’accesso a un router condiviso perché un malintenzionato sul posto veda ogni messaggio inviato su WhatsApp o acquisto fatto su Amazon. Non funziona così: le applicazioni bancarie e i principali servizi digitali adottano da anni la crittografia end-to-end e tecniche di TLS certificate pinning, che bloccano la connessione se rilevano un intermediario sospetto. Tuttavia, navigare su una rete pubblica senza precauzioni lascia scoperte tracce precise che possono essere sfruttate.
Cosa rimane visibile a chi controlla la rete
Anche con la crittografia attiva sui singoli siti, un amministratore di rete (o un aggressore che controlla l’access point) vede esattamente verso quali server si muove il tuo dispositivo.
Ogni volta che apri un’applicazione o digiti un indirizzo, lo smartphone invia una richiesta DNS per trasformare il nome del dominio in un indirizzo IP. Salvo l’adozione di protocolli specifici come DNS-over-HTTPS (DoH), queste richieste viaggiano in chiaro. Chi analizza il traffico può stilare un profilo completo delle tue abitudini: quali app usi, gli orari in cui ricevi notifiche, i giornali che leggi e persino i servizi sanitari o professionali che visiti.
Non solo: nei siti che non forzano la cifratura o che implementano standard datati, attacchi di tipo SSL Stripping possono tentare di degradare la connessione da HTTPS a HTTP non protetto senza mostrare avvisi evidenti all’utente medio.
Il rischio della rete clone: l’Evil Twin
La minaccia più concreta negli spazi affollati non è l’hacker invisibile che buca le difese del telefono, ma l’inganno diretto. Chiunque può configurare un router portatile o un computer portatile assegnandogli lo stesso identico nome (SSID) del Wi-Fi di un hotel o di una catena commerciale.
Lo smartphone, per impostazione predefinita, riconosce il nome della rete a cui si è già collegato in passato e tenta l’aggancio automatico. In uno scenario del genere:
- Il finto hotspot fa da intermediario a tutto il traffico dati.
- Viene presentata una finta schermata di accesso (“captive portal”) che richiede credenziali social, email o numeri di telefono per concedere la navigazione.
- Le richieste di navigazione possono essere deviate verso pagine clone allestite per sottrarre account specifici.
Servizi locali e condivisione file
I sistemi operativi moderni come Android, iOS, Windows e macOS trattano le nuove connessioni come reti potenzialmente ostili, ma non sempre le opzioni di protezione sono attive. Quando ti colleghi a un Wi-Fi pubblico, il dispositivo diventa visibile agli altri nodi della stessa sottorete locale (LAN).
Se hai attive funzioni di condivisione file senza autenticazione o protocolli come AirDrop impostati su “Tutti”, lasci finestre aperte per tentativi di scansione delle porte o invio di file malevoli non richiesti.
Tre impostazioni da verificare prima di uscire di casa
Non serve smettere di usare le reti aperte quando i giga scarseggiano, ma è opportuno limitare gli automatismi del sistema operativo:
- Disattivare la connessione automatica: sia su Android che su iOS, disabilita l’opzione “Accedi automaticamente” o “Chiedi di accedere alle reti”. Il telefono deve connettersi solo dopo un tuo comando esplicito.
- Attivare il MAC Address randomizzato: le versioni recenti dei sistemi operativi mobili offrono l’indirizzo MAC casuale per singola rete. Questa funzione impedisce ai tracker presenti nei centri commerciali di tracciare i tuoi spostamenti fisici nel tempo.
- Impostare un DNS cifrato: attivare il “DNS privato” nelle impostazioni di rete dello smartphone instrada le richieste di traduzione dei siti web attraverso tunnel protetti, nascondendo l’elenco dei domini visitati al gestore del Wi-Fi.
Se l’attività da svolgere richiede l’accesso a piattaforme di lavoro o la gestione di dati sensibili, passare alla connessione dati cellulare (4G/5G) o attivare una rete virtuale privata (VPN) affidabile azzera il rischio di intercettazione locale del traffico.
DOMANDE FREQUENTI
L’icona del lucchetto (HTTPS) garantisce la sicurezza totale su un Wi-Fi aperto?
No. Il lucchetto certifica che la comunicazione tra il browser e il server di destinazione è cifrata, impedendo la lettura in chiaro di password e dati inseriti. Non nasconde però i domini web visitati (tramite query DNS) e non protegge da portali d’accesso contraffatti o finti hotspot configurati per replicare siti non protetti.
Le app della banca possono essere violate collegandosi al Wi-Fi dell’hotel?
È estremamente improbabile. Gli istituti bancari utilizzano standard rigidi di crittografia e tecniche di certificate pinning all’interno delle loro app: se la connessione viene manipolata da un router malevolo, l’applicazione interrompe immediatamente il collegamento segnalando un errore di rete prima di trasmettere qualsiasi credenziale.
Conviene disattivare il Wi-Fi quando non lo si usa?
Sì. Tenere il modulo Wi-Fi attivo in luoghi pubblici fa sì che lo smartphone cerchi costantemente le reti memorizzate, trasmettendo identificativi e rischiando l’aggancio automatico a reti malevole che sfruttano nomi comuni (come “Wi-Fi Gratuito” o “Guest”).
FONTI UTILIZZATE
- Federal Trade Commission (FTC) – How To Safely Use Public Wi-Fi Networks
- National Cyber Security Centre (NCSC UK) – Using public Wi-Fi safely
- Apple Support – Utilizzare indirizzi di rete privati su dispositivi Apple
Continua a scoprire curiosità, misteri, tecnologia e storie sorprendenti anche dall'app Veb.
Scarica gratis per Android