Quando un servizio online chiede di attivare una passkey, la reazione più comune è pensare a una scorciatoia grafica: l’impronta digitale o il riconoscimento del volto usati al posto di digitare lettere e numeri. Sembra una semplice comodità, simile al riempimento automatico del browser. Sotto la superficie, però, il meccanismo di autenticazione viene completamente ribaltato.
Attivare una passkey significa eliminare il concetto stesso di parola d’ordine condivisa: il server del sito non memorizza più alcuna credenziale segreta, ma soltanto una chiave crittografica pubblica. L’accesso avviene tramite una firma digitale generata direttamente dal dispositivo (smartphone, computer o token hardware), impedendo alla radice il furto dei dati tramite phishing o violazioni dei database.
La differenza sostanziale rispetto al passato sta nel luogo in cui risiede l’informazione critica.
Con il modello tradizionale, la password esiste in due posti contemporaneamente: nella mente dell’utente (o nel suo gestore password) e, sotto forma di hash, nei server dell’azienda che gestisce il servizio. Se quei server subiscono un attacco, o se una finta schermata di login convince l’utente a digitarla, la credenziale viene compromessa.

Con le passkey, basate sullo standard aperto WebAuthn sviluppato dalla FIDO Alliance e dal W3C, non esiste alcun segreto trasmesso attraverso la rete. Il dispositivo crea una coppia di chiavi matematicamente collegate:
- La chiave privata: resta custodita all’interno dell’enclave sicura del chip del dispositivo (come il Secure Enclave di Apple o il chip Titan e i moduli TPM su Android e PC). Da lì non può essere estratta né letta da software esterni.
- La chiave pubblica: viene inviata al sito web e registrata sul profilo utente.
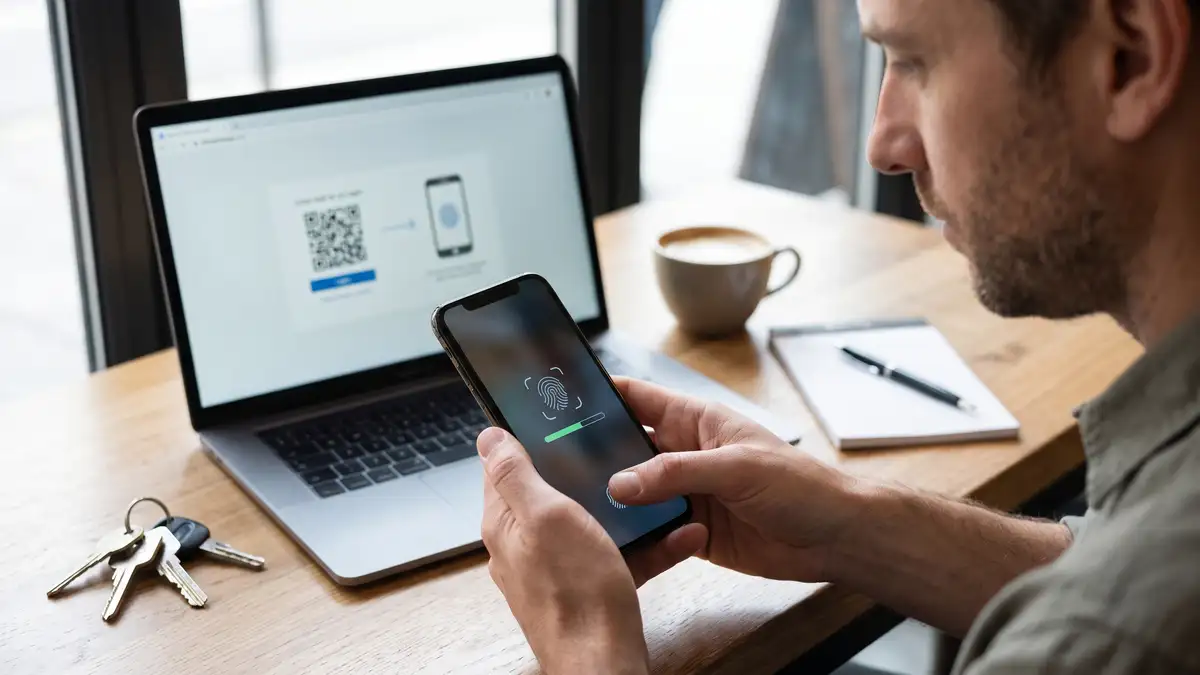
Al momento del login, il server invia al browser o all’applicazione una sequenza casuale temporanea (chiamata challenge). Il dispositivo usa la chiave privata per firmare quella stringa e la rimanda indietro: se la firma coincide matematicamente con la chiave pubblica registrata, l’accesso viene concesso. Il sensore biometrico (Face ID, Touch ID, impronta Android) o il PIN locale servono soltanto a sbloccare l’uso della chiave privata sul telefono, senza che i dati biometrici escano mai dal dispositivo.
Perché il phishing convenzionale smette di funzionare
Il beneficio più evidente di questa architettura riguarda gli attacchi tramite ingegneria sociale.
Nel phishing classico, un messaggio ingannevole indirizza su un dominio clone (ad esempio servizio-sicurezza.com invece di servizio.com). L’utente digita ignaro credenziali e codice di verifica SMS, consegnandoli all’attaccante.
Con le passkey questo scenario è bloccato a livello di protocollo. Durante la richiesta di firma, il browser associa automaticamente la chiave crittografica all’origine web reale (il dominio autentico visualizzato nella barra degli indirizzi). Se l’utente visita una pagina contraffatta, il dispositivo rifiuta di firmare la richiesta, perché la chiave registrata appartiene a un altro dominio. Non essendoci nulla da digitare o da copiare, l’utente non ha modo di cedere la credenziale, nemmeno volendo.
Cosa succede se si perde il dispositivo
Il dubbio più frequente riguarda lo smarrimento dello smartphone o del computer su cui è configurata la passkey.
Nella maggior parte dei casi d’uso quotidiano, le passkey non sono vincolate in modo rigido a un singolo apparecchio fisico: sono sincronizzate tramite il portachiavi cloud dell’ecosistema utilizzato (Apple iCloud Keychain, Google Password Manager, Microsoft Autofill, o gestori indipendenti come Bitwarden e 1Password).
Questa sincronizzazione è protetta da crittografia end-to-end. Nemmeno i fornitori del servizio cloud possono leggere le chiavi private senza possedere i dati di sblocco dell’account primario. Quando si acquista un nuovo telefono e si ripristina il backup, le passkey tornano operative immediatamente.
Resta però una situazione limite da gestire: il passaggio tra ecosistemi differenti. Se si usa regolarmente un Mac insieme a uno smartphone Android, la sincronizzazione nativa automatica non attraversa i due ambienti con la stessa fluidità di un account monomarca. In questi scenari, il login su un computer non sincronizzato richiede di inquadrare un codice QR con la fotocamera dello smartphone. I due apparecchi stabiliscono una connessione locale crittografata tramite Bluetooth per accertare che si trovino fisicamente nella stessa stanza, convalidando così l’accesso.
Per i profili a rischio elevato o in contesti aziendali regolamentati, esistono inoltre le passkey non sincronizzate (device-bound), salvate su chiavi fisiche USB/NFC (come le YubiKey). In quel caso la chiave non lascia mai l’hardware, imponendo di registrare preventivamente una seconda chiave di backup per evitare il blocco totale dell’account in caso di smarrimento.
La fase di transizione e le false sicurezze
Attivare una passkey su un profilo esistente non cancella automaticamente la vecchia password. Molti servizi mantengono attive entrambe le opzioni per evitare che utenti meno esperti rimangano tagliati fuori.
Questo introduce un paradosso tipico della fase di transizione: se un account supporta la passkey ma lascia attiva una password debole insieme a un recupero tramite SMS, il livello di sicurezza effettivo resta legato all’anello più debole della catena. Per sfruttare a fondo la protezione crittografica, il passaggio logico successivo — quando la piattaforma lo consente esplicitamente — consiste nel rimuovere del tutto la password statica dalle impostazioni di sicurezza.
DOMANDE FREQUENTI
Se cambio sistema operativo, perdo l’accesso a tutti i siti?
No. Se si passa da iOS ad Android (o viceversa) senza un password manager multipiattaforma, è sempre possibile accedere inquadrando un codice QR dal vecchio telefono o sfruttando i metodi di recupero alternativi impostati sul proprio profilo (indirizzo email di riserva o codici monouso di emergenza).
I gestori dei siti web possono vedere la mia impronta digitale o il volto?
No. I tratti biometrici non lasciano mai il processore sicuro del dispositivo. Il sito riceve esclusivamente una risposta crittografica firmata, senza avere alcun accesso all’hardware biometrico o alle immagini registrate.
Una passkey funziona anche senza connessione a Internet sullo smartphone?
Sì per la generazione della firma crittografica locale, purché il dispositivo che richiede l’accesso (ad esempio il computer) sia connesso alla rete per contattare il server del servizio.
FONTI UTILIZZATE
- FIDO Alliance: Specifiche tecniche e documentazione ufficiale su FIDO2, WebAuthn e standard passkey.Riferimento: https://fidoalliance.org/
Continua a scoprire curiosità, misteri, tecnologia e storie sorprendenti anche dall'app Veb.
Scarica gratis per Android